引言:
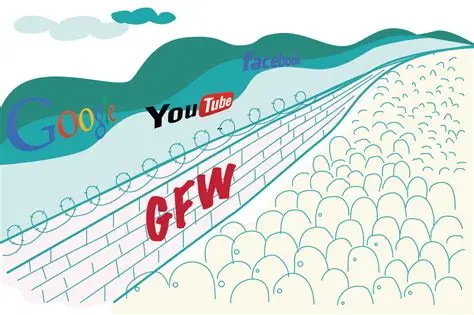
1987年9月,北京计算机应用技术研究所向德国卡尔斯鲁厄大学发出了一封邮件:“Across the Great Wall we can reach every corner in the world”(越过长城,走向世界)。它经由意大利分组网中转,速率只有 300bps,在网路上”走”了六天才抵达,而这封邮件的成本约相当于当时一位大学教授半个月的薪水。在此之后,中国通过互联网走向世界的国门缓缓打开,然而三十多年后,另一座无形的”长城”——中国国家防火墙,却成为了横亘在中国互联网与全球网络之间的巨大屏障。
一、早期中国互联网
中国正式全功能接入国际互联网
1994年4月,受中国科学院委托,中国科学院副院长胡启恒院士拜访了美国国家科学基金会(NSF)主任尼尔·莱恩教授,正式提出中关村地区教育与科研示范网络(NCFC)全功能连入Internet的要求,得到认可。1994年4月20日,中国科学院牵头的NCFC工程通过美国Sprint公司连入互联网的64K国际专线开通,在中国科学院计算机网络中心实现了与互联网的全功能连接。此事被中国新闻界评为1994年中国十大科技新闻之一,也被国家统计公报列为中国1994年重大科技成就之一。
.CN域名的波折
1990年之前,中国大陆还没有一个属于自己的顶级域名——国际互联网上,并没有一处明确标识”中国”的位置。
1990年11月28日,在王运丰教授和维纳·措恩教授的努力下,中国的国家顶级域名(.CN)完成注册,钱天白担任行政联络员,中国自此在国际互联网上有了自己的身份标识。不过,由于当时中国尚未实现与国际互联网的全功能连接,.CN 域名服务器暂时设在德国卡尔斯鲁厄大学。
1994年5月21日,在钱天白教授和德国卡尔斯鲁厄大学的协助下,中国科学院计算机网络信息中心完成了中国国家顶级域名(.CN)服务器的设置,结束了 .CN 域名服务器长期设在国外的历史。
蓬勃发展的互联网
1997年5月30日,国务院信息化工作领导小组办公室发布《中国互联网络域名注册暂行管理办法》,授权中国科学院组建和管理中国互联网络信息中心(CNNIC),并授权中国教育和科研计算机网网络中心与CNNIC签约并管理二级域名.edu.cn;同年6月3日,受该办公室委托,中国科学院在中国科学院计算机网络信息中心组建了CNNIC,行使国家互联网络信息中心的职责,同日国务院信息化工作领导小组办公室宣布成立CNNIC工作委员会。 1997年11月,CNNIC发布首次《中国互联网络发展状况统计报告》,报告写到:上网计算机29.9万台,其中直接上网4.9万台、拨号上网25万台;上网用户62万;WWW站点约1500个;国际线路的总容量为25.408Mbps,连接的国家和地区有美国、德国、法国、日本、香港等。同期CN下注册域名4066个。此刻,中国互联网正惊人的速度蓬勃发展。
管控框架的起点
与此同时,沿用至今的《中华人民共和国计算机信息网络国际联网管理暂行规定》正式发布,从现在来看,其必然为中国互联网的历史写下来浓厚的一笔。
二、技术实现手段
早期(2003 年前)
- DNS 污染:在 DNS 解析环节返回错误IP地址或阻止解析。具体方式包括在ISP的DNS服务中添加虚假记录,或在UDP53端口过滤并返回虚假IP,也可向用户终端发送大量伪造DNS响应包干扰解析。
- HTTP 关键词过滤:对明文HTTP流量做内容匹配,命中即触发阻断。
成熟期(2005—2015)
- IP/端口黑名单:维护动态更新的违规IP黑名单,在网络层直接丢弃发往黑名单 IP 的数据包,并针对特定应用协议端口(如 VPN 常用端口)做封锁。
- 深度包检测(DPI):利用 DPI 识别 OpenVPN、IPSec、L2TP、PPTP 等标准协议的数据包结构、握手过程及加密特征。
- SNI 嗅探:针对HTTPS加密流量,通过
TLS握手阶段的SNI字段识别目标域名是否在封禁列表。
近期演进
- 全加密流量的被动检测:2021 年 11 月初,出现了一种可实时被动检测并阻断全加密流量的审查技术,影响范围包括 Shadowsocks、VMess、Obfs4 等;此前长期以主动探测方式针对这类协议,这是首次出现纯被动检测的报告。
- 主动探测:被动分析识别出可疑流量后,会主动向可疑服务器发送探测包确认。方式包括重放过去合法连接的数据包、发送长度不一的随机数据,或伪装成客户端以特定协议与服务器交互;若服务器做出符合代理协议的响应,则被确认为代理服务器并封锁。
- 行为与统计特征建模:通过分析数据包大小、发送频率、连接持续时间、字节分布规律等特征,识别特定协议指纹。
- 针对新型代理的识别:对V2Ray、Trojan等新型代理,主要依赖流量模式分析进行识别。
臭名昭著的事情
- GitHub在2015年遭受了一起当时史上最大规模的DDoS攻击。攻击方利用劫持百度JS文件、DDoS攻击、TCP SYN攻击等方式持续狂轰 GitHub 达六天之久。目前主流观点均认为是与GFW有关。
三、关键人物:方滨兴
说到GFW就必然离不开一个人方滨兴
在2011年《环球时报》的一篇英文报道中,方滨兴确认自己是长城防火墙的首要设计者,并在报道中称自己家里电脑有6个VPN账号,“但只用它们测试GFW与VPN谁更厉害”;此前一年,《人民邮电报》首次在报道中称其为“国家防火墙(GFW)之父”。
因为GFW,多个全球知名网站无法访问,他也因此在网上被很多人挖苦和辱骂。2010年12月开通微博遭网友围观,2011年5月到武大出席活动曾被网友扔鞋;2011年11月,北邮互联网治理与法律研究中心网站遭攻击,页面被篡改为一个类似“愤怒的小鸟”的游戏,目标换成其头像,武器由小鸟变成鞋子,游戏被起名为“AngryShoes”。在前述《环球时报》报道中,他对网友不满的回应是“我将这些辱骂当做为国家作出的牺牲”。
2016年4月3日,方滨兴以“杰出校友”身份回到母校哈尔滨工业大学演讲,主题为“定义网络空间安全”。演讲中他试图以朝鲜也建设网络防火墙来论证其必要性,但当他想点开论证观点的网页时,投影幕显示“页面找不到了”——该网址已被屏蔽。方滨兴只能架设VPN试图绕过防火墙,但VPN一再掉线,浏览器始终显示“页面找不到了”,他只好即兴做了一些介绍。演讲结束后,提问交流环节被直接取消,有参会者转述称“估计是怕有人会扔东西”。此事被参会者发到微博后迅速传播,香港《东方日报》和《明报》率先报道,在中国互联网用户中引起广泛讨论。
[未完待续…]
参考文献:
- 方滨兴-北京邮电大学网络空间安全学院
- 防火长城 - 维基百科,自由的百科全书
- 全国公安工作信息化工程 - 维基百科,自由的百科全书
- 方滨兴 - 维基百科,自由的百科全书
- 中国的防火长城是如何检测和封锁完全加密流量的 - Great Firewall Report
- 自2023年11月2日起,中国开发者在GitHub上删除或存档翻墙工具 - Great Firewall Report
- 于艳平:长城防火墙的工作原理和封锁技术 - 中国报道周刊
- 道高一尺,墙高一丈:互联网封锁是如何升级的 - 王兴宇的博客
- 国内部分地区网络出现中间人攻击:GitHub、京东等被劫持 - 安全内参
- Github遭遇其史上最大DDOS攻击 攻击仍未停止 - 蓝点网
- 轰动一时的 DDoS 攻击:有史以来规模最大的DDoS攻击 - Cloudflare
Powered by Astro & Fuwari Worker by Cloudflare ・ EdgeOne ・ ESA
 闽ICP备2025120599号-3
 网上有害信息举报专区